BomLens
BomLens
BomLens는 공급사가 Docker 환경에서 SK텔레콤 정책에 맞는 산출물을 생성할 수 있는 오픈소스 도구입니다. 로컬에 언어별 도구를 따로 설치하지 않아도 여러 언어를 분석해 CycloneDX(JSON) 산출물을 만듭니다.
이 페이지는 빠른 시작만 다룹니다. 설치, 전체 옵션, 언어별 가이드, 입력 시나리오, 웹 UI 등 자세한 내용은 공식 저장소 문서를 참고하세요.
버그 제보, 기능 제안, Pull Request 기여를 환영합니다.
생성되는 산출물
한 번의 실행으로 다음 네 가지가 함께 {프로젝트}_{버전}/ 하위 폴더에 생성됩니다(--all 옵션). 오픈소스위험분석보고서는 --no-report로 끌 수 있으며, 적합성 리포트는 항상 생성됩니다(현재 끄는 옵션 없음).
| 산출물 | 파일 | 용도 |
|---|---|---|
| SBOM | {프로젝트}_{버전}_bom.json | CycloneDX 1.6 구성요소 명세 (납품 기준 산출물) |
| 오픈소스 고지문 | {프로젝트}_{버전}_NOTICE.{txt,html} | 라이선스 의무 이행을 위한 고지문 |
| 오픈소스위험분석보고서 | {프로젝트}_{버전}_risk-report.{md,html} | 라이선스와 취약점 위험 집계 |
| 적합성 리포트 | {프로젝트}_{버전}_conformance.{json,md,html} | 제출 품질 기준 충족 여부와 누락 항목 |
적합성 리포트 파일은 매 실행마다 생성되지만, 웹 UI의 통과/실패 판정 화면은 이미 만들어진 SBOM을 --analyze로 다시 넣었을 때만 나타납니다(방금 생성한 SBOM이 자기 자신을 채점하는 건 대부분의 항목에서 의미 있는 신호가 아니기 때문입니다). 제출 전 점검은 아래처럼 한 단계 더 거치세요.
./scripts/scan-sbom.sh --analyze myserver_1.0.0_bom.json --project myserver --version 1.0.0 --generate-only
사전 준비
BomLens는 Docker 위에서 동작합니다. Docker 엔진 20.10 이상을 설치하고 실행해 두세요. Docker가 없는 Windows에서는 무료인 Rancher Desktop을 권장합니다. 첫 실행 때 스캐너 이미지(약 250MB)를 내려받으며, 보통 1~2분쯤 걸립니다(네트워크 속도에 따라 다름).
명령줄 없이 시작
명령줄이 익숙하지 않다면 설치형 앱이나 웹 UI로 SBOM을 생성할 수 있습니다. 자세한 절차는 명령줄 없이 시작하기를 참고하세요.
- 설치형 앱: 최신 릴리스에서 Windows는
BomLens-Setup.exe, macOS는BomLens-Setup.dmg를 내려받아 설치합니다. Windows 실행 파일은 아직 코드 서명이 되어 있지 않아 SmartScreen 경고가 나타나면 “추가 정보"를 누른 뒤 “실행"을 선택합니다. - 저장소 ZIP(Windows): 저장소의
Code버튼에서Download ZIP을 받아 압축을 풀고scripts\sbom-ui.bat를 더블클릭하면 브라우저에서http://localhost:8080이 열립니다.
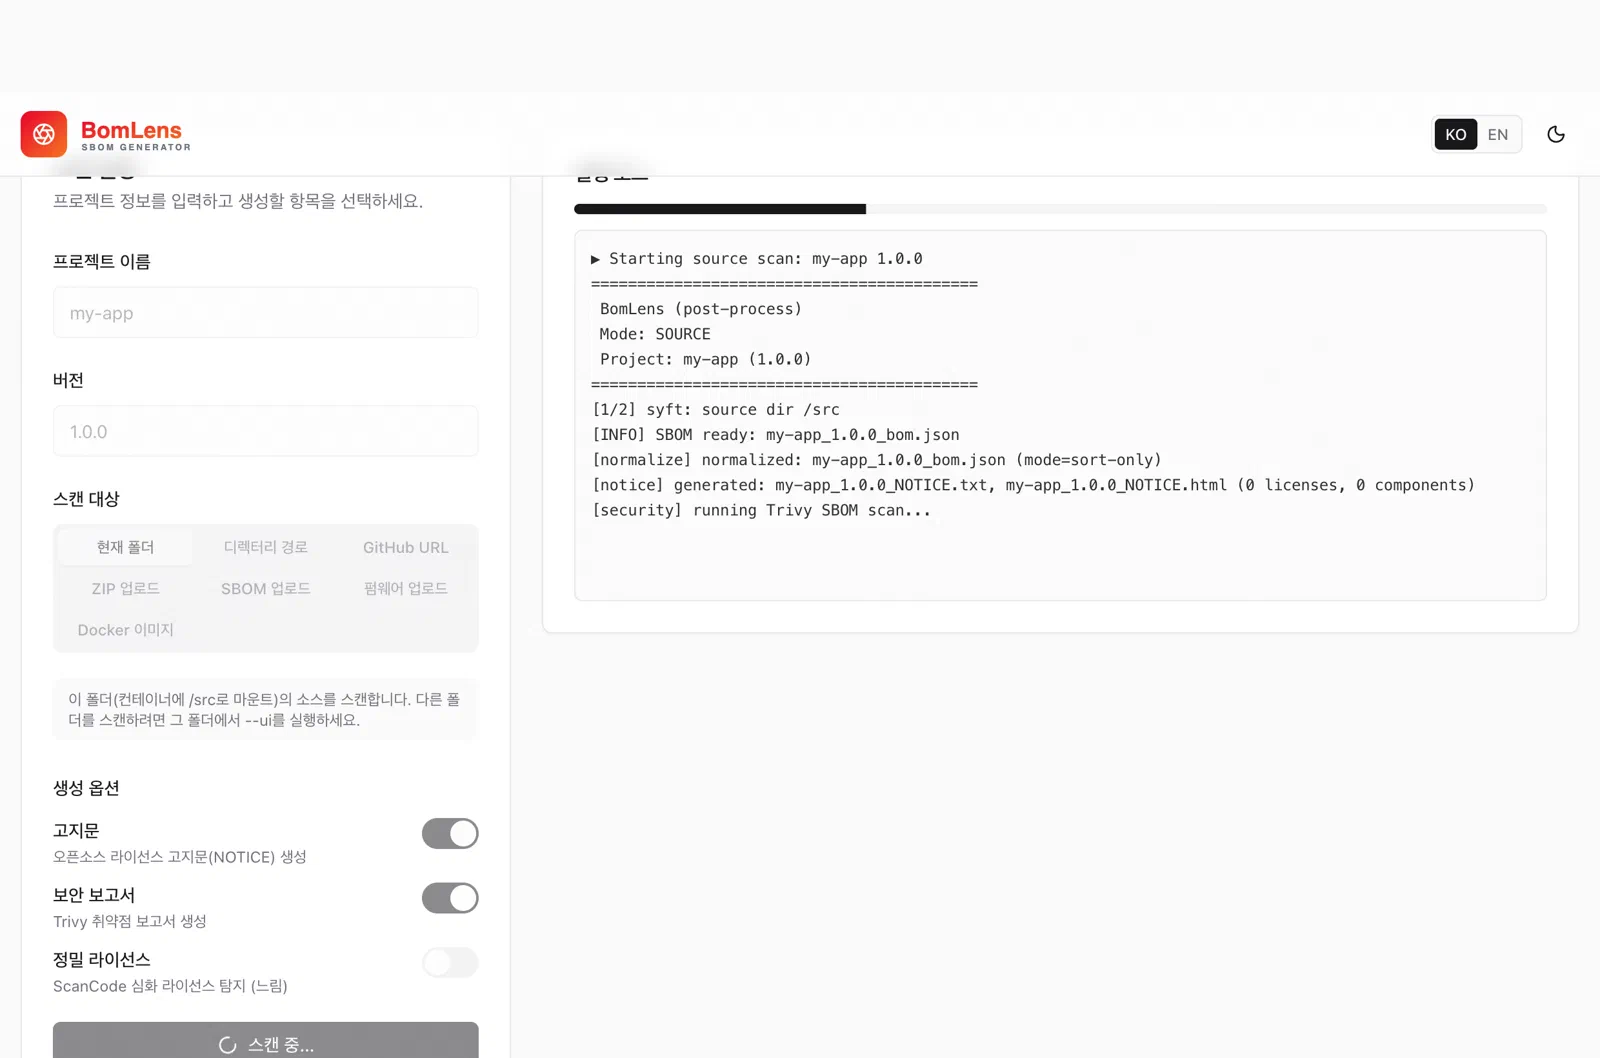
웹 UI에서는 오른쪽에 진행 로그가 실시간으로 표시되고, 완료되면 산출물을 내려받을 수 있습니다.
빠른 시작 (CLI)
macOS와 Linux에서는 최신 릴리스의 bomlens-cli-linux.tar.gz(Windows는 bomlens-cli-windows.zip)를 내려받아 실행합니다. scan-sbom.sh 파일 하나만 따로 받으면 실행되지 않습니다(같은 압축 안의 다른 파일을 함께 사용합니다).
tar -xzf bomlens-cli-linux.tar.gz
cd /path/to/my-project
/path/to/scripts/scan-sbom.sh --project "MyApp" --version "1.0.0" --all --generate-only
--generate-only는 제출 없이 로컬에 파일만 생성합니다(제출 전까지 권장).- 웹 UI로 쓰려면
./scripts/scan-sbom.sh --ui를 실행합니다(브라우저에서http://localhost:8080). - Windows에서 명령줄을 쓸 때는 같은 명령을
scripts\scan-sbom.bat로 실행합니다(Git Bash를 거치므로 Git for Windows 필요). - GitHub URL, 소스 ZIP, Docker 이미지, 펌웨어, 바이너리 등 다른 입력 형태와 전체 옵션은 CLI 레퍼런스를 참고하세요.
더 알아보기
도구 사용법의 정본은 저장소 문서입니다.
| 주제 | 문서 |
|---|---|
| 설치, 첫 SBOM, 웹 UI | 시작하기 |
| 전체 옵션, 언어별, CI/CD | CLI 레퍼런스 |
| 입력 형태별 시나리오 | 입력 시나리오 |
| 고지문·보안 보고서 | 리포트 가이드 |
| 서버(OS + 애플리케이션) 납품 | 서버 납품 가이드 |
다음 단계
SBOM을 생성한 뒤 검증 체크리스트로 파일을 확인하고 제출 절차에 따라 제출합니다. 필수 데이터 필드는 제출 요구사항, SKT 도구 대신 cdxgen, Syft 등을 직접 쓰는 방법은 오픈소스 도구 활용을 참고하세요.
Feedback
Was this page helpful?
Glad to hear it! Please tell us how we can improve.
Sorry to hear that. Please tell us how we can improve.