
CLI 레퍼런스
전체 옵션과 분석 모드.
소스 코드, 컨테이너, 펌웨어, 받은 SBOM을 넣으면 한 번의 실행으로 SBOM과 오픈소스 고지문, 위험 보고서가 나옵니다. SaaS도 계정도 필요 없습니다.
파일 이름은 실제 결과물과 같고, 내용은 일부만 줄여 보였습니다.
{
  "bomFormat": "CycloneDX",
  "specVersion": "1.6",
  "components": [
    { "name": "log4j-core",
      "version": "2.14.1",
      "type": "library" }
  ]
}
SBOM. 구성요소, 라이선스, 의존 관계를 CycloneDX 1.6으로 담습니다.
log4j-core 2.14.1
License: Apache-2.0
https://logging.apache.org/log4j/2.x/

Licensed under the Apache License,
Version 2.0 (the "License"); ...
오픈소스 고지문. 배포물에 그대로 동봉할 수 있는 표준 텍스트입니다.
log4j-core 2.14.1
CVE-2021-44228  CRITICAL
Fixed in: 2.15.0
CISA KEV: yes
보안 보고서. 취약점과 수정 버전, 우선 확인할 신호를 보여 줍니다.
SaaS 없이 로컬에서 단일 프로젝트의 SBOM(CycloneDX 1.6)을 생성하고 오픈소스 위험을 평가하는 도구입니다. 소스 코드, 컨테이너 이미지, 바이너리, 펌웨어, 받은 SBOM, HuggingFace AI 모델에서 SBOM과 오픈소스 고지문, 보안 위험 보고서를 한 번에 만듭니다. AI 모델은 CycloneDX ML-BOM을 만들고 AI를 위한 G7 최소 요소로 검사합니다. 이 요소들은 EU 인공지능법(AI Act) Annex IV와 상당 부분 겹칩니다.
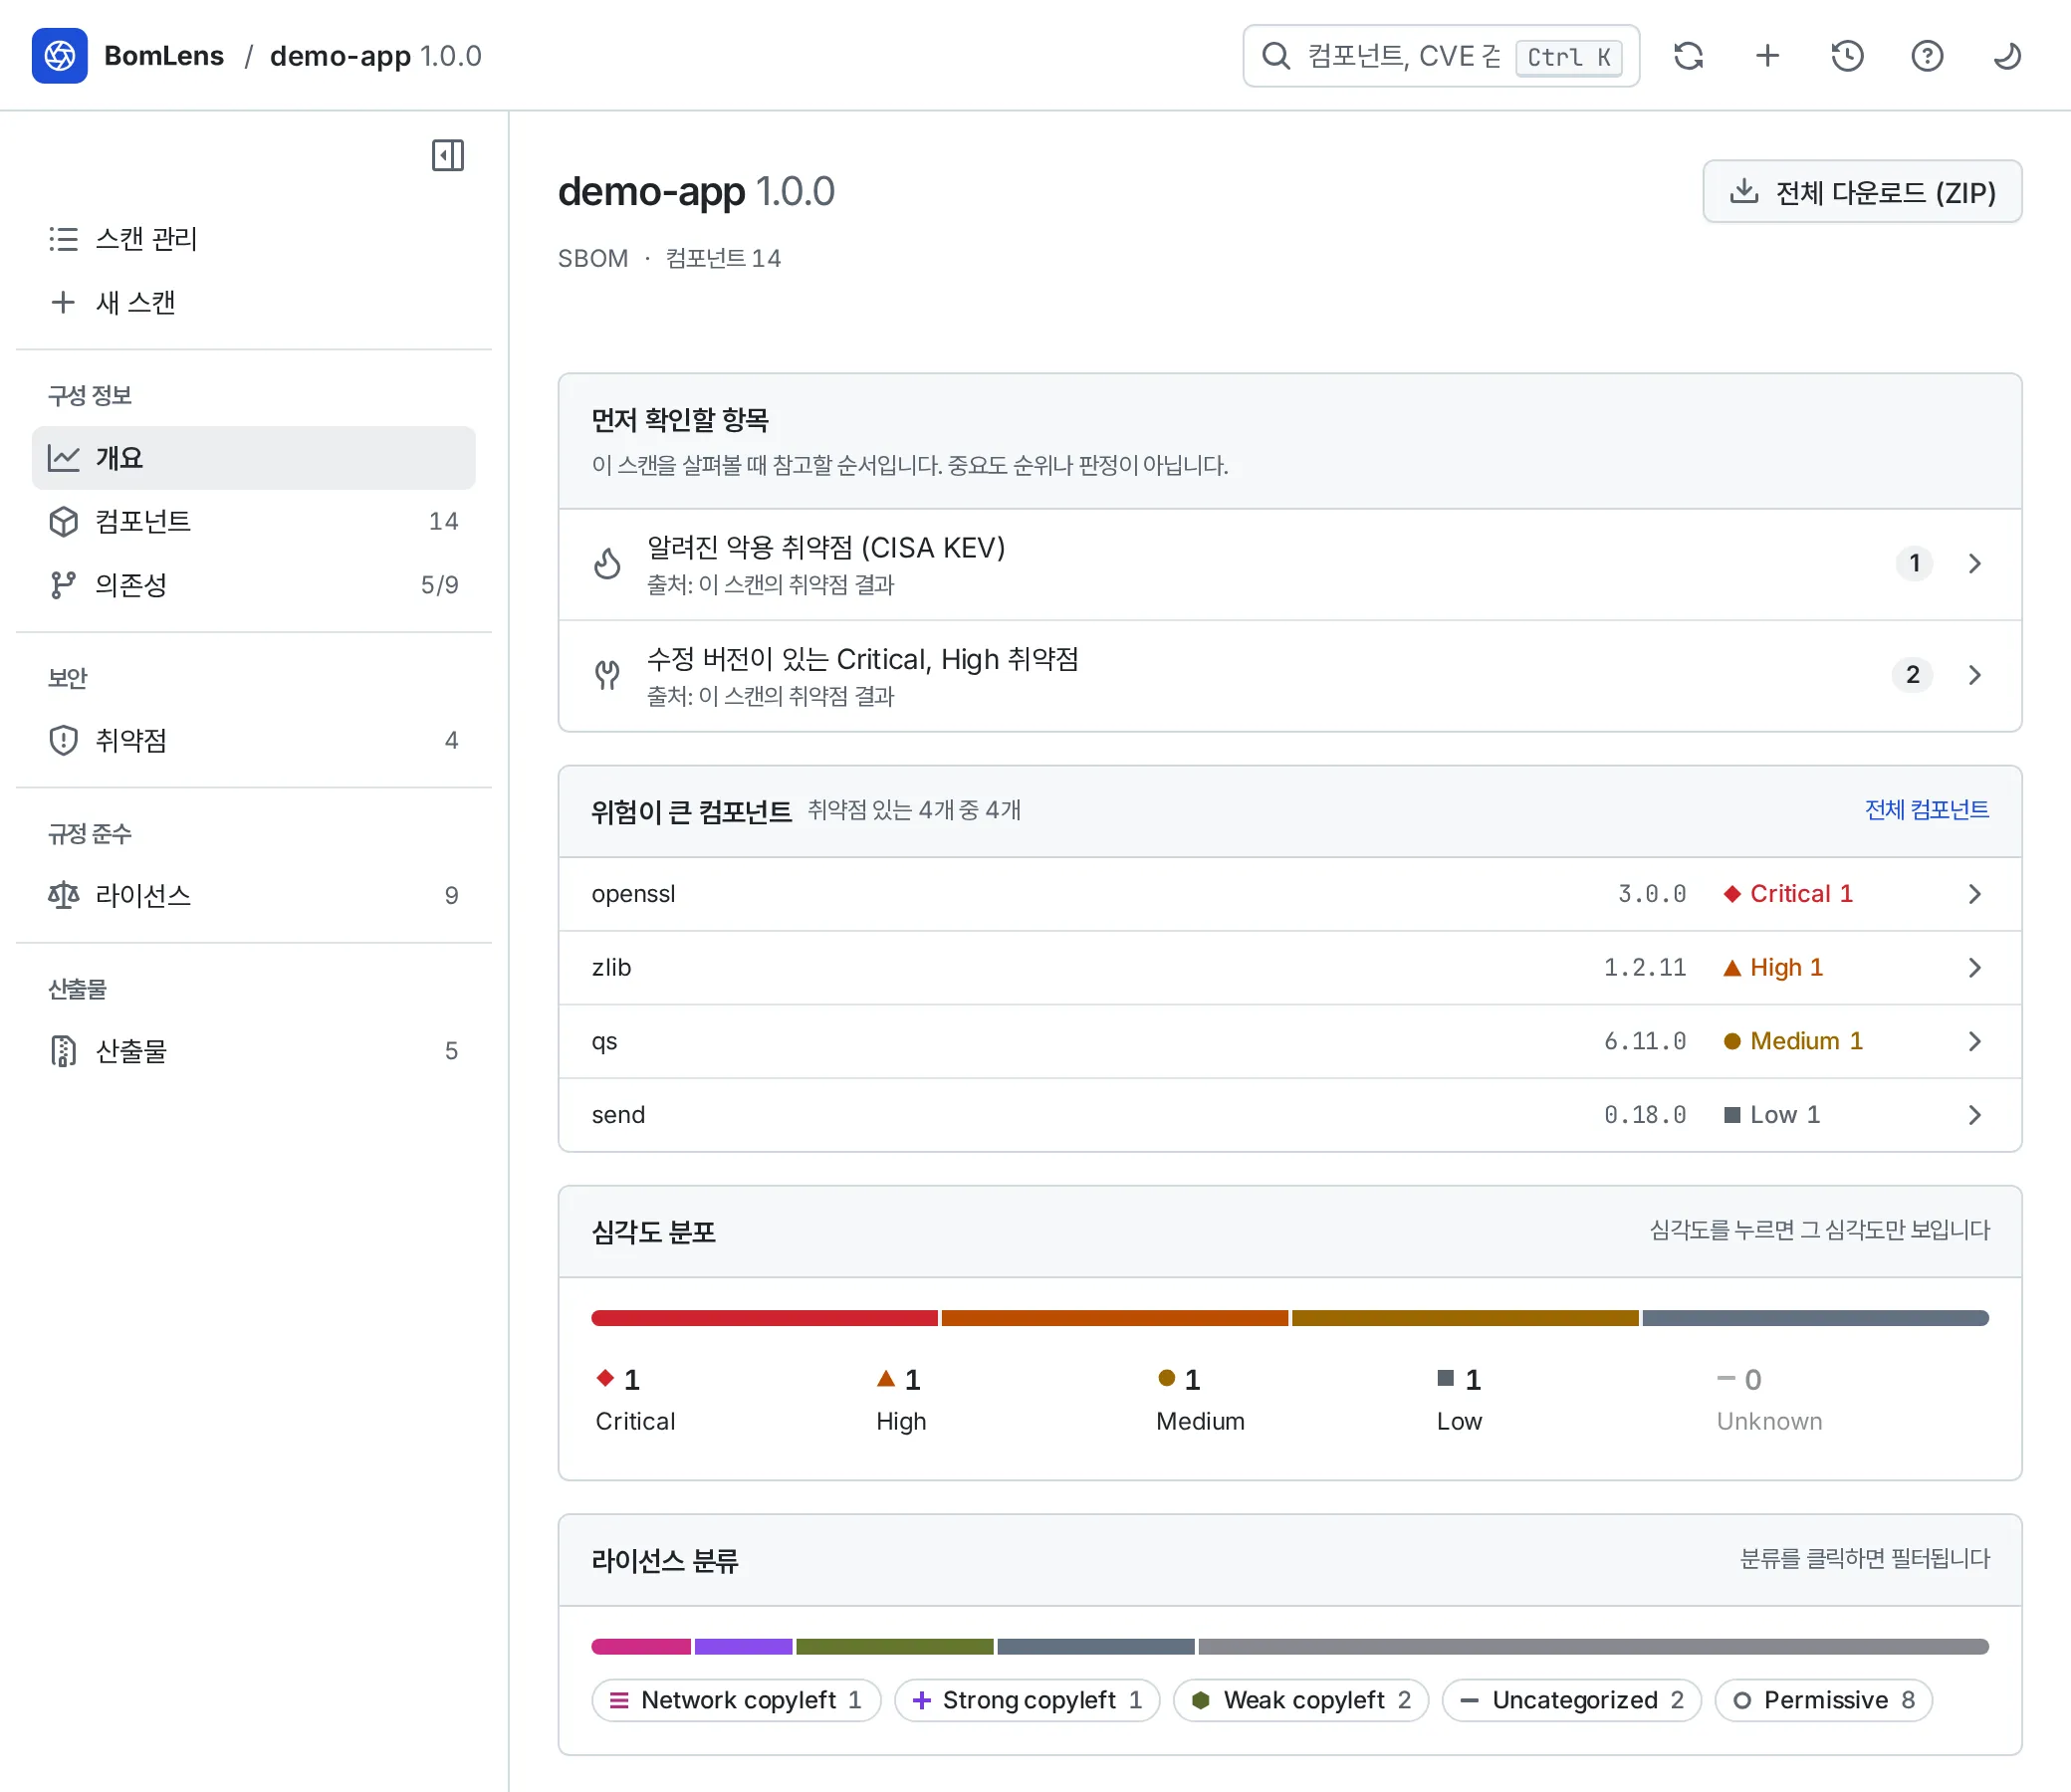
설치하기 전에 결과가 어떤 모습인지 보고 싶다면 데모 (새 탭에서 열림)를 둘러보세요. 입력 종류별로 완료된 스캔을 하나씩 담은 실제 웹 UI입니다. 소스로 스캔한 Spring Boot 프로젝트, 컨테이너 이미지, 언패킹한 기기 펌웨어 이미지, CycloneDX ML-BOM으로 만든 AI 모델, 그리고 형식 요건을 검사한 공급사 SBOM입니다. 설치할 것이 없고 아무것도 업로드되지 않습니다. 평범한 로컬 실행으로 나온 결과를 그대로 담아 둔 화면입니다.
CLI가 부담스럽다면 설치 파일을 받아 더블클릭하세요. 단계별 안내는 비개발자 빠른 시작에 있습니다. Docker 엔진이 필요하며, Windows에서는 무료 Rancher Desktop이 잘 맞습니다. Windows용 내려받기 (.exe).
CLI 레퍼런스
전체 옵션과 분석 모드.
고지문과 보안 보고서
산출물 생성과 해석, 웹 UI 사용법.
AI 모델 SBOM
HuggingFace 모델의 ML-BOM을 만들고 G7 최소 요소로 검사, EU 인공지능법과 대응.
OWASP BomLens, OWASP Incubator 프로젝트 ·기여 방법
Copyright © 2026 SK Telecom Co., Ltd. ·Apache-2.0 ·Third-party licenses